Appearance
创建与管理访问令牌
访问令牌供服务器和程序调用开放 API。它与个人登录密码、设备绑定安全码不同,角色和项目范围需要单独设置。
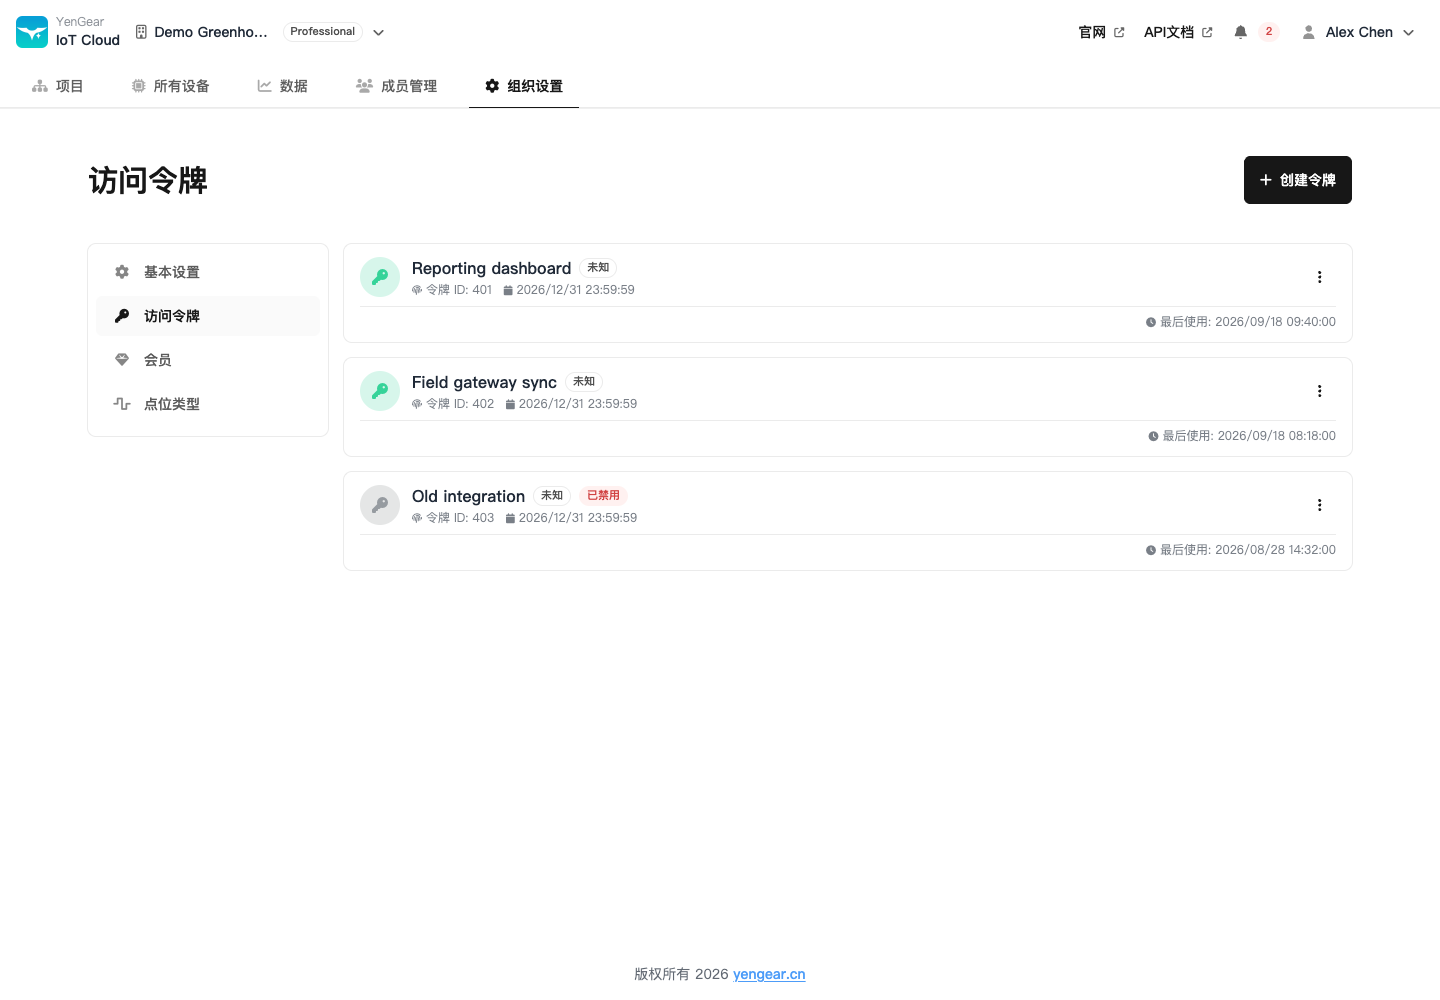
组织所有者在组织设置 → 访问令牌中管理令牌。成员的日常权限见用户角色与项目访问权限。
创建令牌
- 点击创建令牌,填写能识别用途的名称。
- 选择权限角色:只读、操作或管理员。
- 选择全部项目或指定项目。
- 按需要填写过期时间,保存。
- 立即复制并安全保存完整令牌;关闭结果窗口后无法再次查看完整内容。
| 角色 | 适合用途 |
|---|---|
| 只读 | 外部系统查询授权数据 |
| 操作 | 查询数据及执行允许的控制等操作 |
| 管理员 | 可信服务管理配置和资源 |
管理员令牌
管理员令牌仍可管理组织共享配置。指定项目范围不限制组织级数据分发,可能影响或外发整个组织的数据。只查询数据时应使用只读令牌。
过期时间按当前使用者所在地时间输入。留空表示不过期;临时测试应设置有效期,长期运行的服务应安排令牌轮换。
验证 API 访问
请求时携带令牌及组织标识:
http
Authorization: Bearer <ACCESS_TOKEN>
X-Organization-Slug: your-org-slug先执行只读请求,检查组织、角色和项目范围。返回未授权或无权限时,分别检查令牌有效性、启用状态、过期时间和资源范围,详见API 集成。
禁用与轮换
不再使用时禁用或删除令牌。更换令牌时,先在调用系统更新并验证,再撤销旧令牌。
不要把令牌写入公开网页、截图、仓库或多人共享的示例文件。不同系统使用不同令牌,发生泄露时可单独撤销。